En el artículo de hoy, vamos a enfocarnos en cómo podríamos solucionar un problema de conectividad entre dos bases de datos que han perdido la comunicación.
Continuando con el artículo que publicamos la última semana:
[OCI]19c Dataguard y Physical Standby desde una Custom Image.
Para lograr con éxito esa configuración, unos de los pasos que hicimos fue configurar la VCN con el objetivo de tener comunicación entre la primary y la standby.
[oracle@primary ~]$ tnsping CDB1_STBY
...
Used TNSNAMES adapter to resolve the alias
...
...
OK (0 msec)
Pues bien, vamos a eliminar esa configuración y vamos aprender a solucionarlo/diagnosticarlo con las herramientas que OCI nos brinda.
Este es el resultado después de eliminar esa configuración:
[oracle@primary ~]$ tnsping CDB1_STBY
...
Used TNSNAMES adapter to resolve the alias
...
...
TNS-12535: TNS:operation timed out
¿Que haríamos en este caso para identificar el problema en OCI?
Tenemos dos opciones, por un lado tenemos Network Path Analyzer y por otro lado Flow Logs. En este caso, vamos a utilizar Flow Logs, el motivo, las dos IaaS están en la misma subred y con distinta IP Privada y esto puede provocar resultados incorrectos al usar Network Path Analyzer.
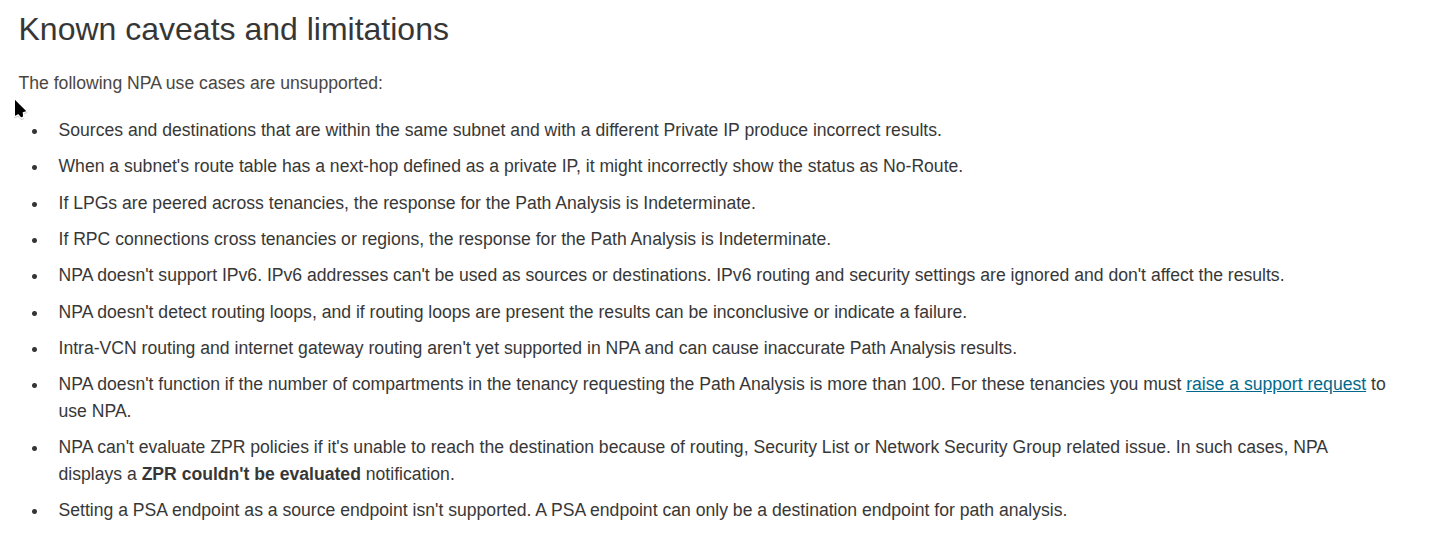
Hablaremos de esta herramienta en próximos artículos ya que me parece muy interesante como resuelve/enfoca este tipo de problemas.
Flow Lows
Con esta herramienta vamos a capturar información sobre el tráfico que atraviesa nuestra VCN. Así podemos ver que ocurre cuando ejecutamos tnsping.
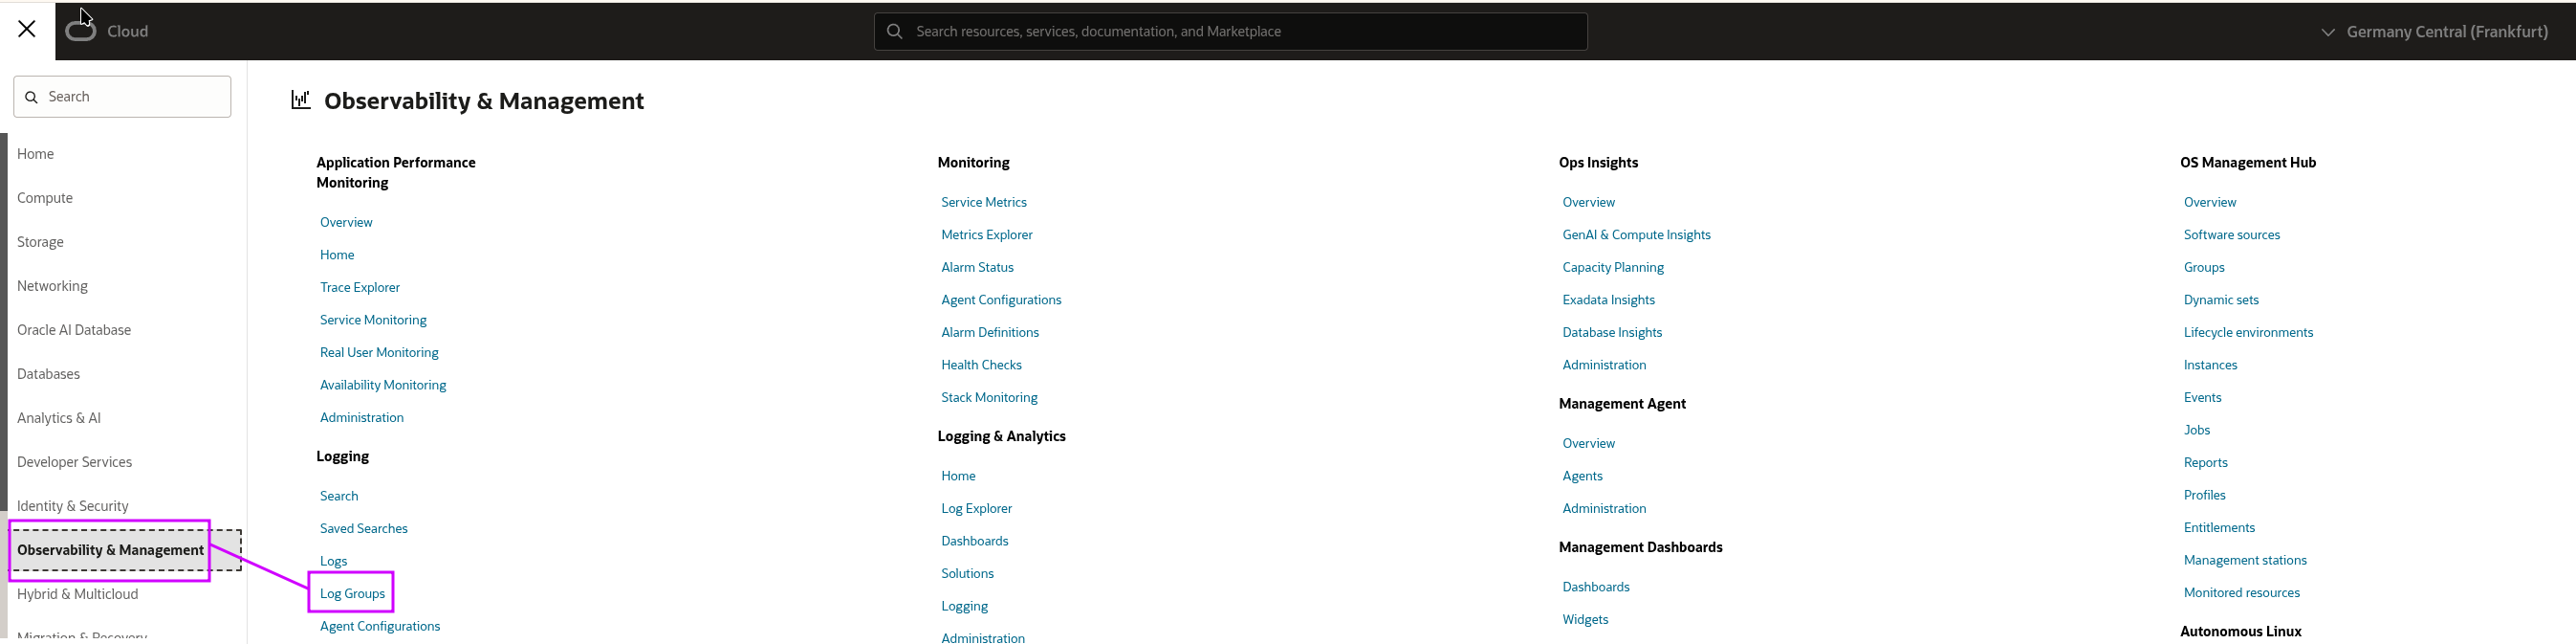
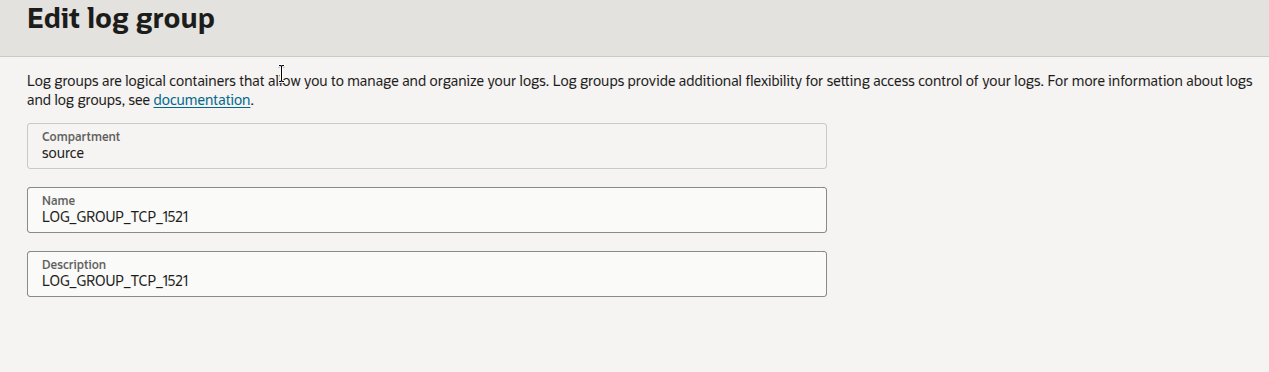
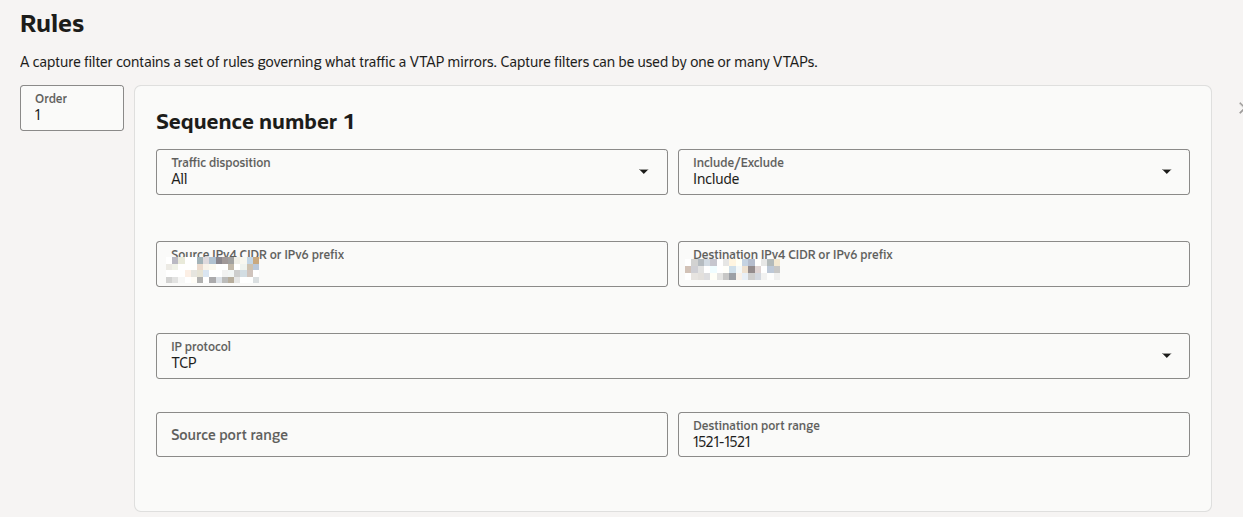
Antes de definir el Flow Lows, tenemos que crear el log group y el capture filter. Este último es la parte más importante ya que es donde vamos a incluir las reglas que queremos que se use a la hora de capturar el tráfico. Una regla, no es más que una condición que debe cumplir el tráfico para ser registrado.
Definimos el log group:
Definimos el capture filter:
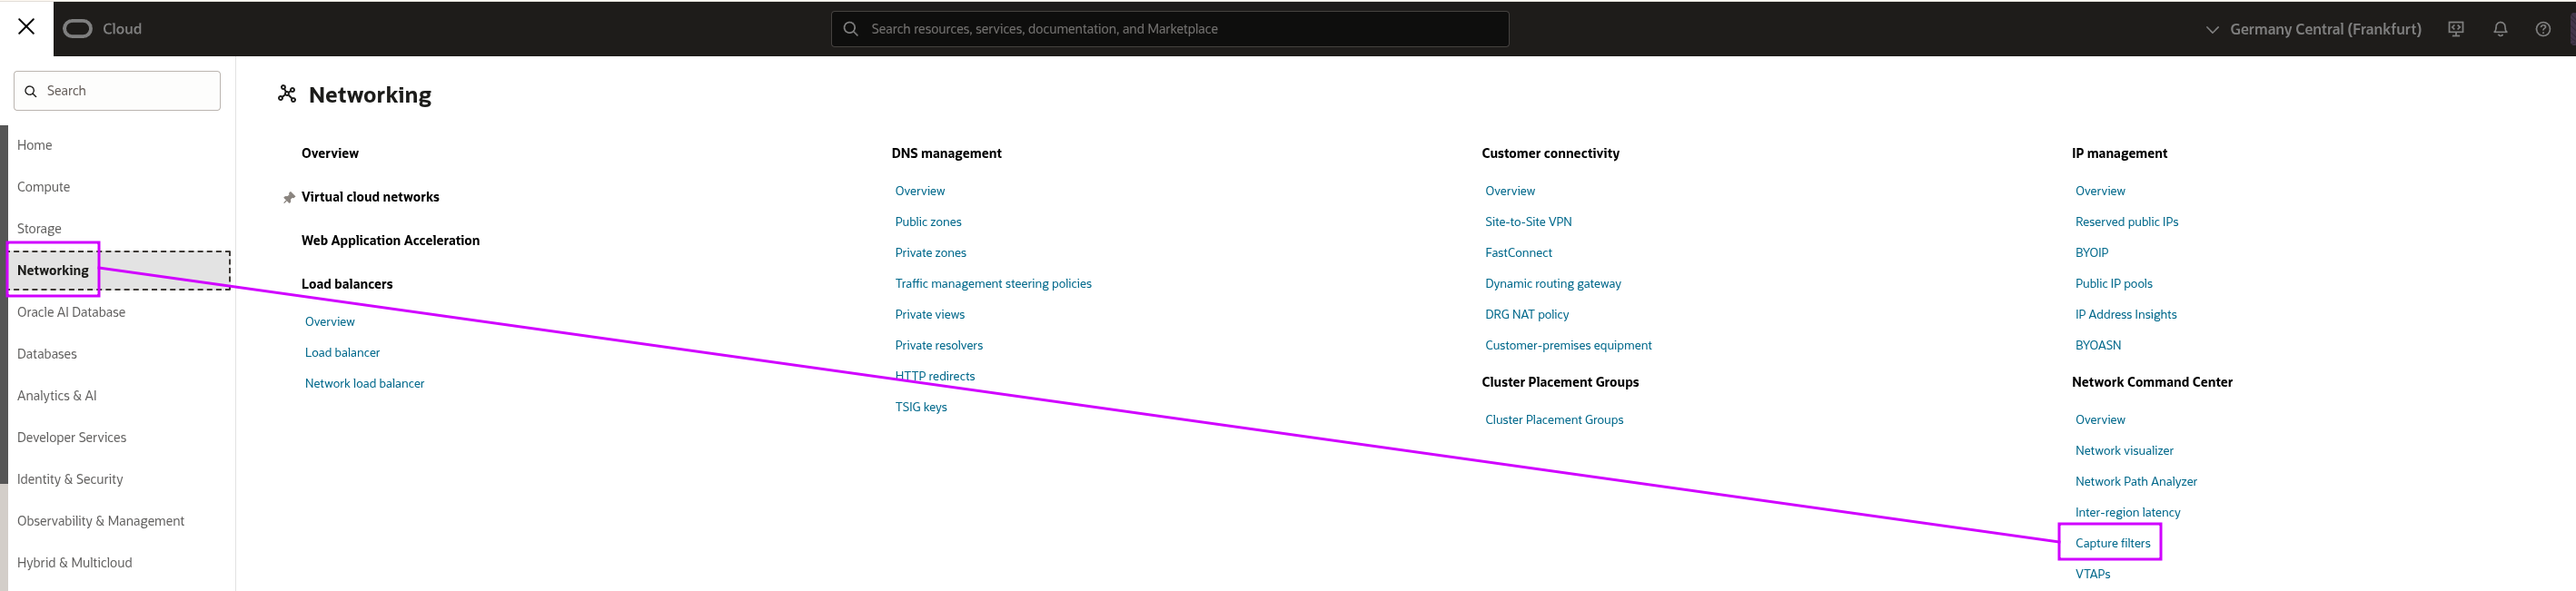
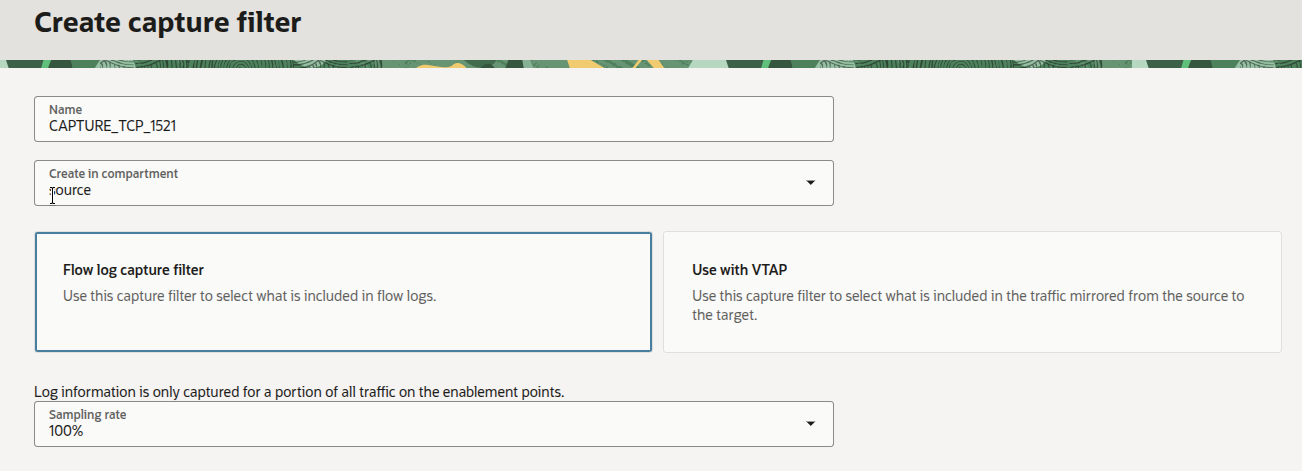
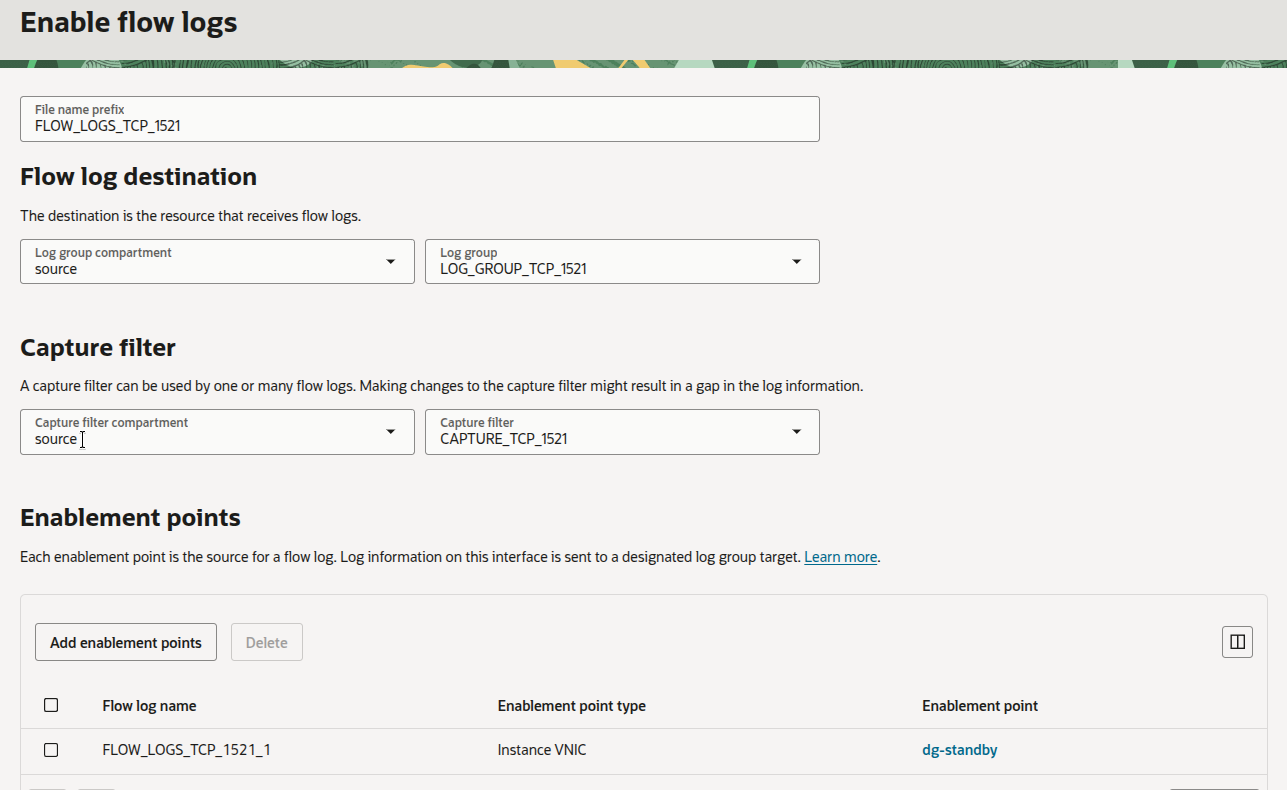
La regla que vamos a definir en este caso es la siguiente. En source es la IP de la primary, en destination la IP de la standby, el protocolo es TCP y el puerto el 1521.
Una vez definidos ambos puntos, creamos el Flow Logs:
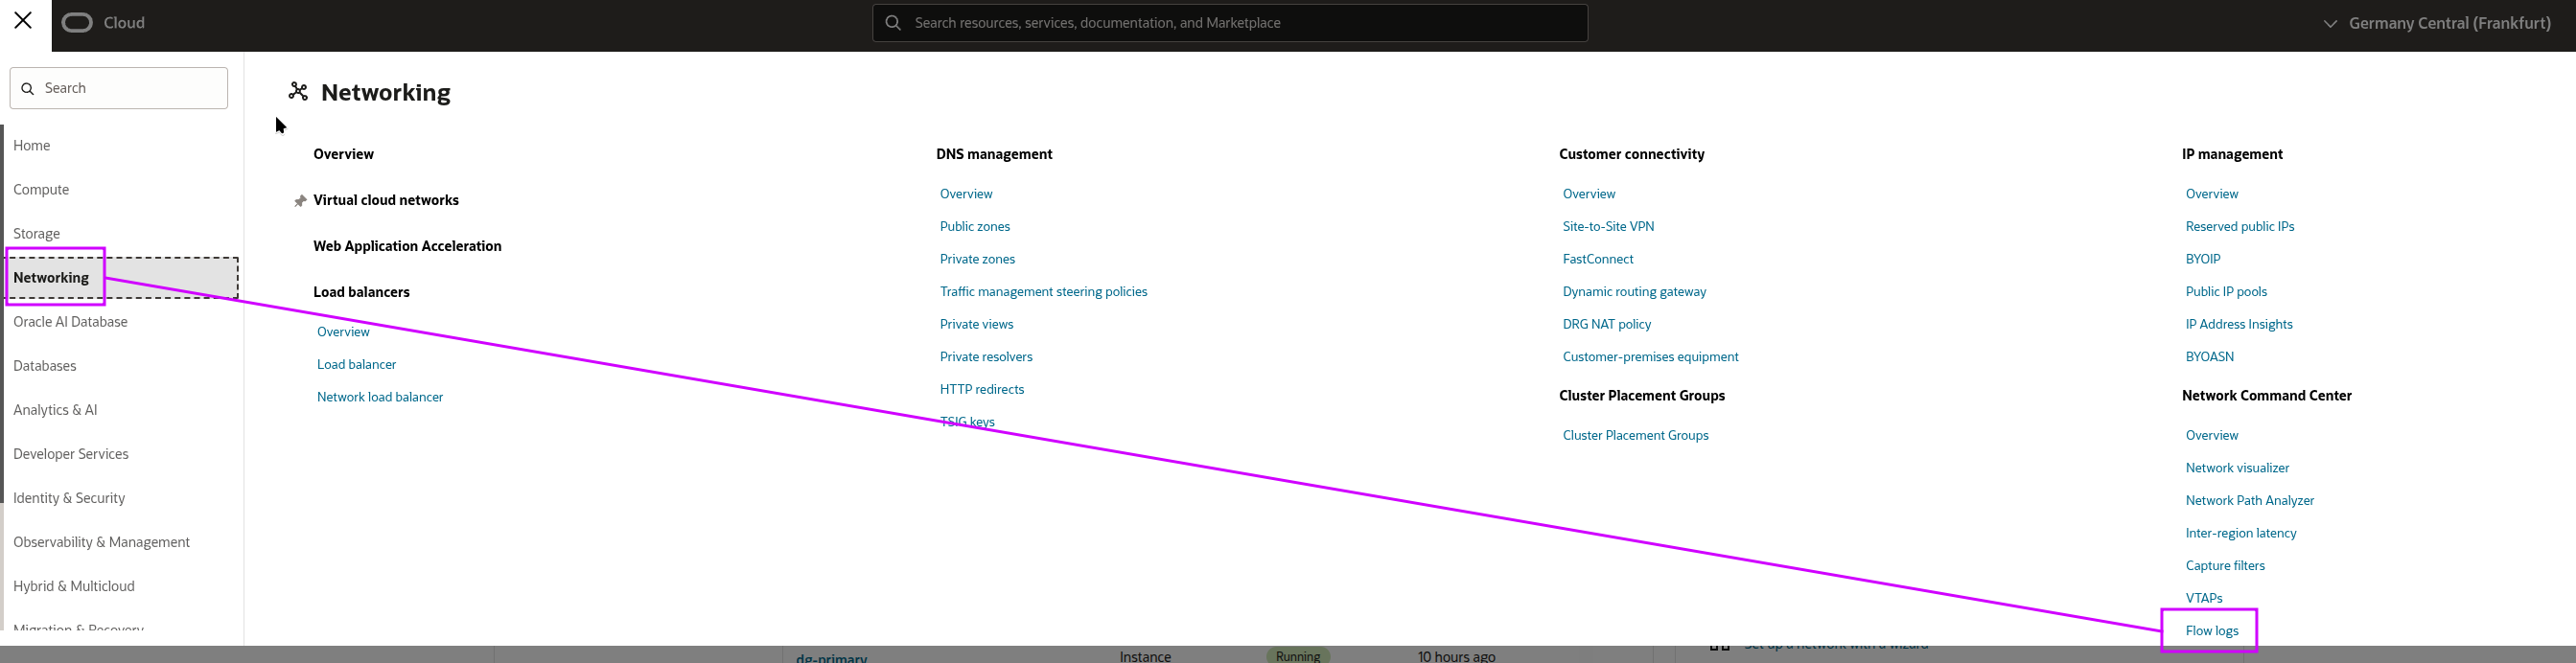
Lectura del Flow Logs
Una vez activo, ejecutamos de nuevo tnsping desde la primary y leemos lo que ha capturado OCI por ver si nos da una pista.
Para leer los logs, debemos de ir a Log Group que hemos definido.
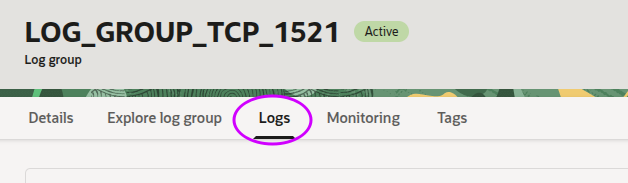
Al entrar, vamos a la pestaña logs:

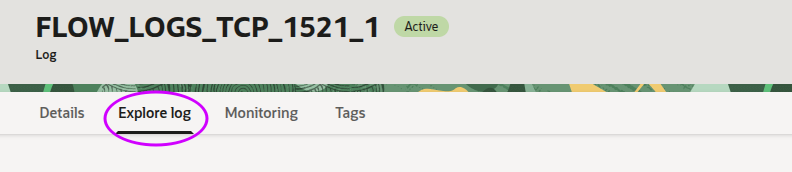
Entramos en FLOW_LOGS_TCP_1521_1 y ahí vamos a Explore logs:
Y vemos los registros que ha capturado:
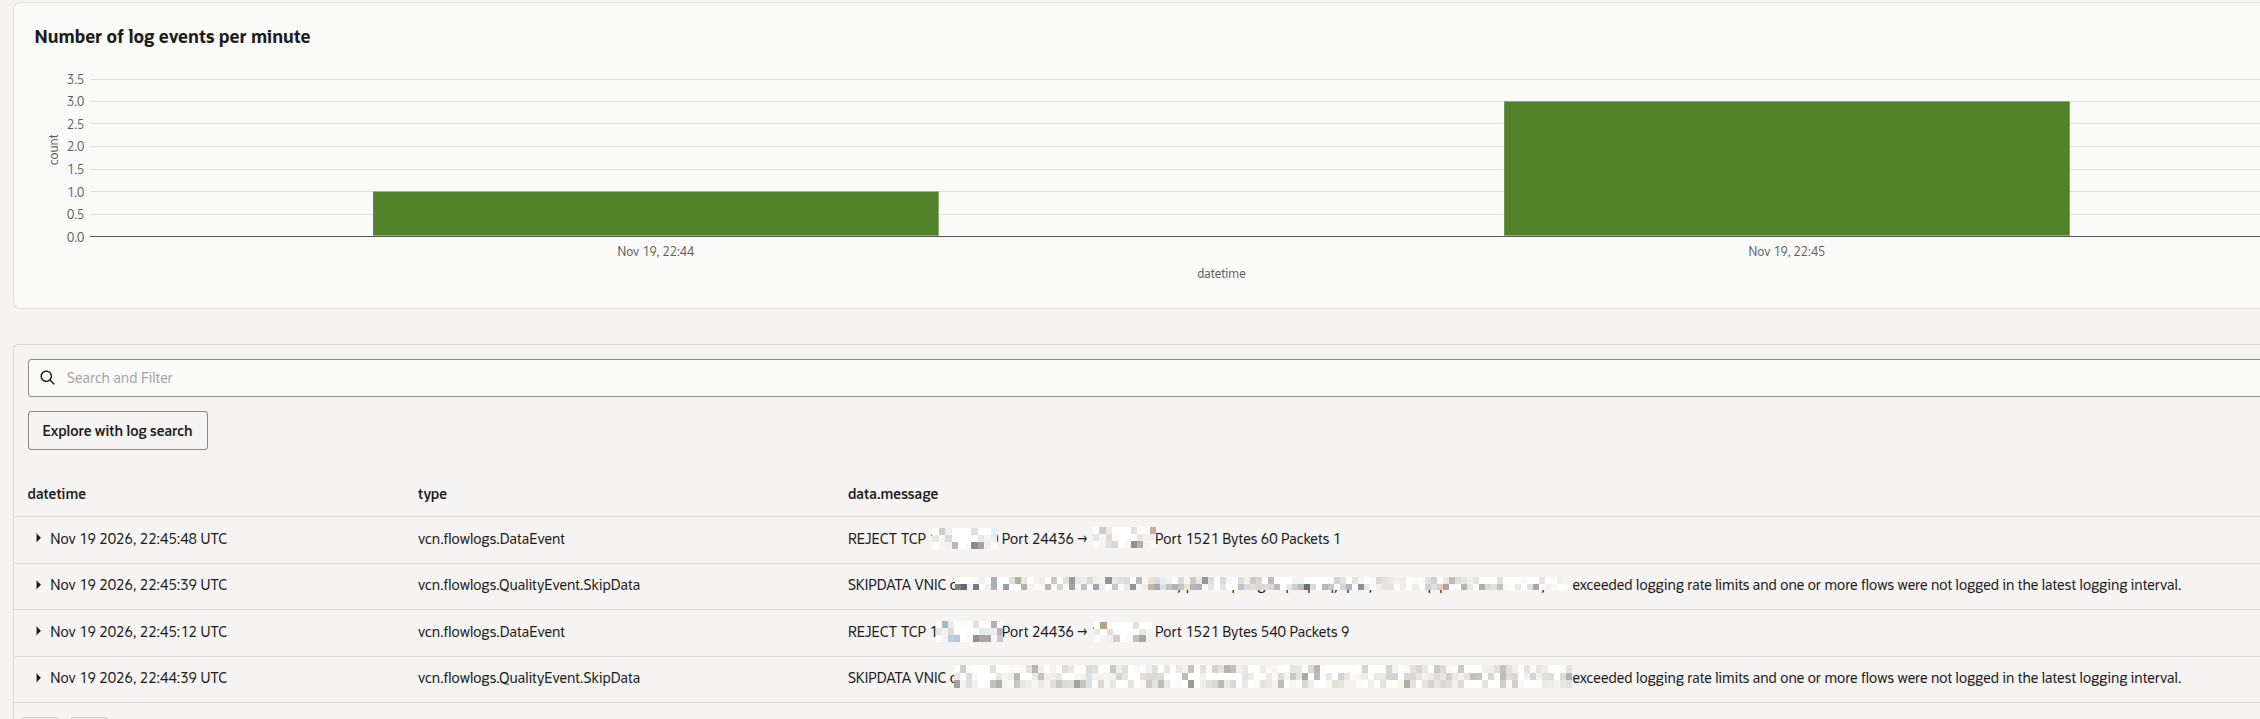
Genial, vemos un REJECT, es decir, el tráfico ha sido rechazado por las reglas de seguridad de red de OCI:
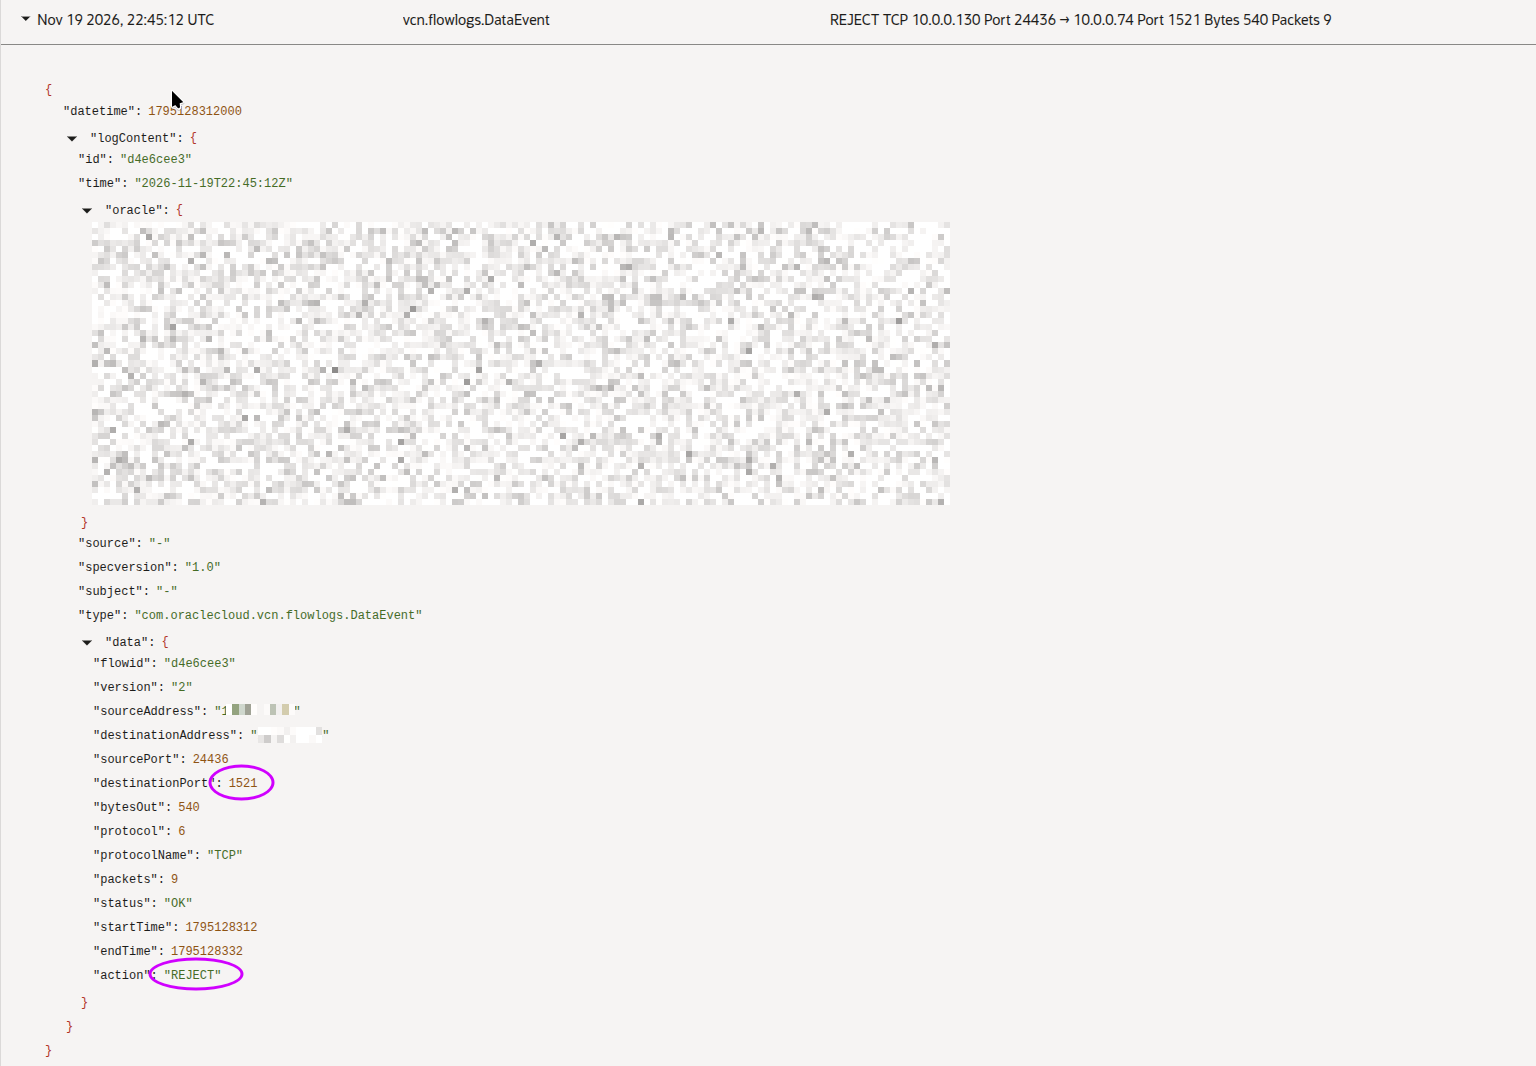
Oracle define REJECT como tráfico rechazado por las reglas de seguridad a nivel de Security List o Network Security Groups.
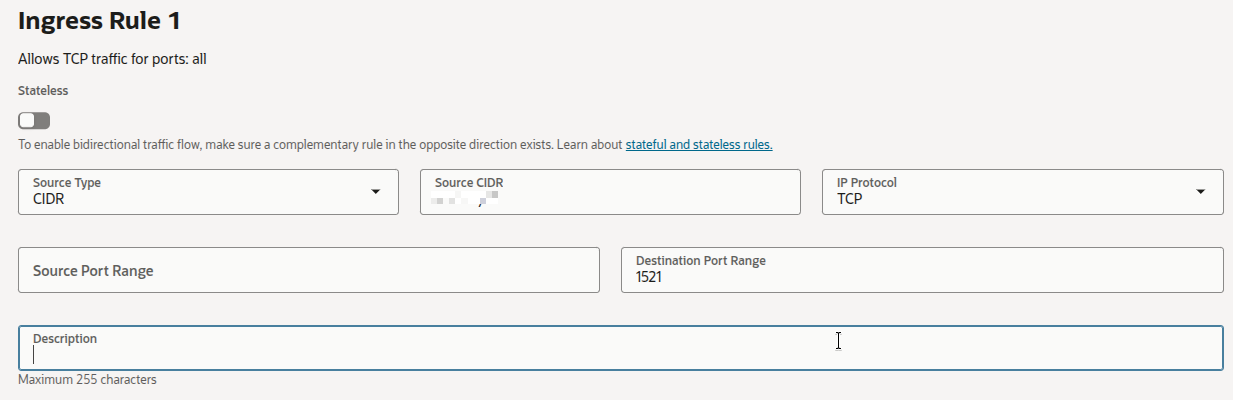
Que es justo lo que habíamos eliminado, la regla a nivel de Security List.
Mi recomendación es que una vez que hayamos resuelto el problema, es que eliminemos el Flow Logs, porque solo es gratuito cuando los logs no superen los 10Gb.
Ejecutamos de nuevo tnsping.
[oracle@primary ~]$ tnsping CDB1_STBY
...
Used TNSNAMES adapter to resolve the alias
...
...
OK (11190 msec)
Perfecto.
Espero que os guste. ¡Nos vemos en el próximo artículo!
About the author
Ingeniero informático, Oracle ACE, DBA y Arquitecto OCI, con más de 15 años de experiencia en plataformas Oracle. Certificado en OCI Certified Architect Professional y OCI Migration and Integration Certified Professional.
Comments
Join the discussionNo comments yet. Be the first to comment.